
Защита SaaS и внешних интеграций: практический гайд от SOC-аналитика
Мы все переехали в облака, плотно подсели на десятки SaaS-сервисов, но продолжаем защищать их по старинке, как будто это наш собственный дата-центр за железным забором. А потом удивляемся инцидентам. Если говорить честно, основная проблема безопасности SaaS и внешних интеграций сегодня — это иллюзия контроля. Мы думаем, что раз арендуем сервис, то и риски кто-то взял на себя. На практике всё с точностью до наоборот.
Только за последний квартал в нашем SOC было три серьезных инцидента, корень которых — в непродуманной интеграции с внешним SaaS. И каждый раз история одна: бизнес-подразделение быстро подключает «нужный» инструмент для аналитики или коммуникации, а мы узнаём об этом постфактум, когда начинают утекать данные. Поэтому давайте разберемся, как строить защиту SaaS-экосистемы не на бумаге, а в реальности, с учетом российских реалий и регуляторов вроде 152-ФЗ.
Утечки данных в облачных интеграциях: не там, где вы думаете
Когда заходит речь об утечках, все сразу смотрят на хакерские атаки. Но по моему опыту, львиная доля инцидентов с облачными интеграциями начинается с тихих, почти бытовых ошибок.
Векторы утечек через API и misconfigurations
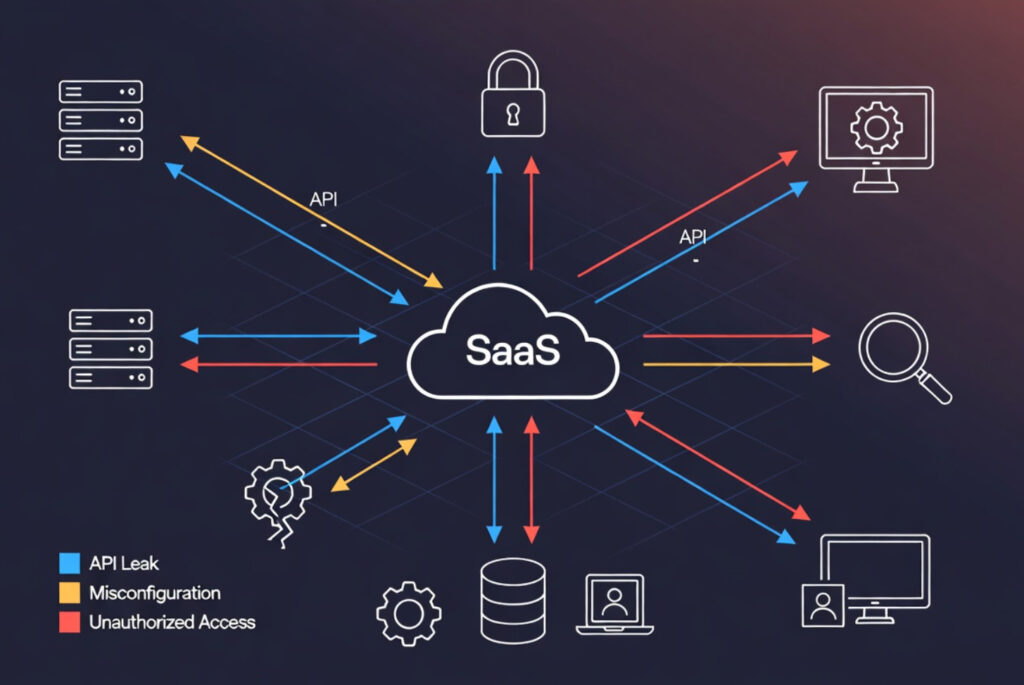
Это как оставить ключи от квартиры под ковриком, только в цифровом мире. Самый частый сценарий — это не взломанные API, а неправильно сконфигурированные. Представьте: разработчики подключают сервис к вашему корпоративному хранилищу, чтобы выгружать данные для отчетов. Для скорости выдают права на чтение и запись ко всей папке, а не к конкретному подразделу. Токен доступа к этому API потом попадает в публичный репозиторий на GitHub (случалось ли у вас такое? У нас — регулярно). И всё. Доступ открыт.
Что любопытно, эти ошибки конфигурации в облаке редко являются злым умыслом. Чаще — это спешка, непонимание модели ответственности shared responsibility и банальное отсутствие контроля. Мы однажды обнаружили у клиента интеграцию с BI-платформой, которая в фоне выгружала всю финансовую отчетность на внешний сервер разработчика «для отладки». И так работала два года.
Кстати, о поверхность атаки. Каждая новая API-интеграция — это новый endpoint, который нужно мониторить, защищать и патчить. А если этот endpoint использует устаревшую библиотеку с уязвимостью в цепочке поставок (о них ниже), то один маленький скрипт может стать лазейкой во всю сеть.
Последствия для бизнеса: не только штрафы
Типичная ошибка — считать главным риском финансовые потери или штрафы от регулятора. Да, несоответствие GDPR или требованиям 152-ФЗ — это больно. Но на практике куда стратигичнее оказывается downtime облачной экосистемы. Представьте: компрометирован один ключевой SaaS — скажем, CRM. А она завязана на бухгалтерию, службу доставки и кол-центр. Всё встает. Бизнес-процессы парализованы на часы, а то и сутки.
А еще есть репутационные потери. Клиенты не простят утечки персональных данных. Доверие, которое годами строилось, рушится в один момент. И знаете, что самое обидное? Часто виноват не «злой хакер», а невнимательный сотрудник или подрядчик, который сэкономил полчаса на настройке политик доступа.
Риски подрядчиков и цепочек поставок: доверяй, но проверяй
Здесь начинается самое интересное, и честно говоря, самая сложная для контроля область. Вы можете выстроить идеальную защиту внутри своего периметра, но ваш SaaS-провайдер или интегратор использует уязвимую open-source библиотеку. И вся ваша безопасность SaaS оказывается под угрозой из-за чужой, часто третьестепенной зависимости.
Третьесторонние зависимости как точка входа
Мы живем в мире программных цепочек поставок. Практически любой сервис — это конструктор из сотен сторонних компонентов. И каждый из них — потенциальный вектор. Помните инцидент с Log4j? Он идеально показал, как уязвимость в одном, казалось бы, техническом компоненте, становится проблемой глобального масштаба. Теперь прикиньте, сколько таких «бомб замедленного действия» тикает в ваших облачных интеграциях.
На одном из проектов мы проводили аудит безопасности SaaS-платформы для документооборота, которую использовал клиент. С помощью SCA (Software Composition Analysis) инструментов обнаружили, что в стеке технологий используется 17 библиотек с известными уязвимостями, три из которых — критические. Провайдер сервиса даже не знал об этом, потому что не проводил регулярное сканирование зависимостей. Это как нанять охрану для склада, но оставить открытой калитку во дворе поставщика.
Аудит IAM-политик внешних провайдеров: вопросы, которые нужно задавать
Контроль подрядчиков — это не просто пункт в договоре. Это регулярная практическая работа. Когда к вашей инфраструктуре подключается внешний SaaS, вы должны четко понимать, кто и как управляет доступом на их стороне.
Типичная ошибка: запросить у провайдера сертификат соответствия какому-либо стандарту и успокоиться. На бумаге всё отлично. А на деле у их сотрудника, который проводит техническую поддержку, могут быть чрезмерные IAM-политики, позволяющие ему зайти на ваш tenant «для решения проблемы».
Что мы делаем в таких случаях? Настаиваем на совместных сессиях по безопасности. Задаем неудобные вопросы:
- Как построен процесс выдачи привилегий вашим инженерам?
- Используете ли вы MFA для служебных аккаунтов с доступом к данным клиентов?
- Как часто проводится ротация учетных данных и аудит логов действий?
- Какие у вас процедуры информирования об инцидентах?
По опыту скажу: реакция на эти вопросы многое говорит о зрелости провайдера. Если начинаются уклончивые ответы — это красный флаг.
Контроль доступа в SaaS-экосистемах: от галочки к реальной безопасности
Вот мы и подошли к ключевому — как управлять доступом в этой сложной, распределенной среде. Многие думают, что достаточно включить MFA и SSO. Это важно, но это только первый, базовый шаг.
MFA, SSO и контекстные политики: эволюция подхода
Да, многофакторная аутентификация и единая точка входа (SSO) — must have. Но они решают проблему «чужого», который хочет зайти под чужим же логином. А что насчет «своего», который входит со своими правами, но делает то, что не должен?
Классический пример из практики: бухгалтер заходит в корпоративный аккаунт CRM (через SSO, с MFA!) и в рамках своих задач имеет доступ к контактам клиентов. Но затем он решает выгрузить всю базу контактов «для работы дома» или «про запас». Стандартные политики доступа это разрешают. А DLP система, если она не настроена на мониторинг действий внутри SaaS, промолчит.
Поэтому современный тренд — это контекстные политики доступа. Система анализирует не только логин и пароль, но и контекст: с какого устройства идет доступ, из какой локации, в какое время, какие действия пользователь обычно совершает. Попытка массовой выгрузки данных в нерабочее время с нового IP-адреса должна блокироваться или как минимум требовать дополнительного подтверждения. Это уже не фантастика, а реально работающие инструменты, доступные на рынке.
Мониторинг и автоматизация: без этого никак
Ручные аудиты конфигураций и логов в 2026 году — это путь в никуда. Объемы данных и скорость изменений слишком велики. Защита SaaS-интеграций требует автоматизации на всех этапах.
Что нужно автоматизировать в первую очередь:
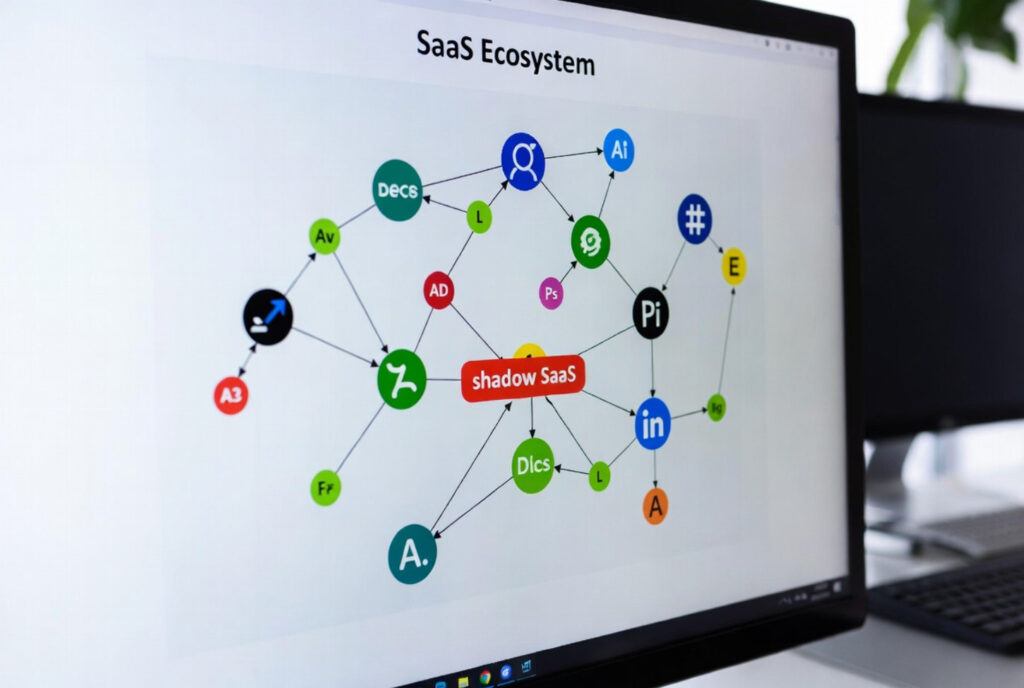
- Обнаружение shadow SaaS. Это приложения, которые сотрудники начинают использовать без ведома ИТ и информационной безопасности. У нас был кейс, когда отдел маркетинга подключил облачный конструктор лендингов, который хранил базу потенциальных клиентов на своих серверах где-то в Европе. Обнаружили случайно, по подозрительному исходящему трафику. Решение — специализированные CASB (Cloud Access Security Broker) решения или агенты, которые показывают, какие облачные сервисы реально используются в компании.
- Проверка конфигураций (Infrastructure as Code). Настройки облачных сервисов и политик доступа должны описываться в коде (IaC — Terraform, CloudFormation, Kubernetes-манифесты). Этот код перед применением должен пройти автоматизированную проверку на соответствие security-стандартам, например CIS Benchmarks для конкретного облачного сервиса. Это убирает человеческий фактор и «сдвиг конфигурации» со временем.
- Непрерывный мониторинг логов интеграций. Логи от всех API-шлюзов, облачных провайдеров и систем аутентификации должны стекаться в единую SIEM-платформу. И там должны работать корреляции, выявляющие аномалии: подозрительная активность в нерабочее время, множественные failed-попытки доступа к API, доступ с нехарактерных географических точек.
- Сканирование на уязвимости в самом коде интеграций. Использование SAST (статический анализ) и DAST (динамический анализ) инструментов для проверки кастомных скриптов и приложений, которые работают с вашими облачными данными. Плюс, как я уже упоминал, SCA для контроля сторонних библиотек.
Если говорить честно, внедрение такой автоматизации — это не разовый проект, а процесс. Начинать стоит с самых критичных активов и постепенно расширять покрытие. Но без этого вы будете постоянно играть в догонялки с угрозами.
Best Practices: не только теория, но и выжимка из опыта
Стандарты вроде OWASP Top-10 для API или NIST SP 800-53 — это отличная основа. Но они — как карта местности. А вам нужен еще и проводник, который знает, где тропинки размыты дождем. Позволю себе несколько практических советов, которые редко пишут в гайдах:
- Создайте «цифровой паспорт» для каждой интеграции. В нем должно быть четко прописано: зачем подключаем, какие данные передаются, кто ответственный с нашей стороны и со стороны провайдера, когда следующий аудит, каков сценарий отключения. Это дисциплинирует и бизнес, и ИТ.
- Внедрите модель «нулевого доверия» (Zero Trust) для служебных аккаунтов. К API-ключам и токенам, которые используют машины, должно быть отношение не менее строгое, чем к паролям людей. Короткий срок жизни, минимальные привилегии, обязательная ротация.
- Проводите регулярные учения. Смоделируйте сценарий компрометации ключевого SaaS-сервиса. Кто что делает? Как оповещаем пользователей? Как переключаем процессы на резервные решения? Такие учения вскрывают слабые места в процессах лучше любого аудита.
- Не забывайте про человеческий фактор. Самые продвинутые технические меры можно обойти, если социальной инженерией убедить сотрудника выполнить «срочное задание от руководства». Обучение и регулярное повышение осведомленности — обязательная часть защиты облачных экосистем.
Вместо заключения
Безопасность SaaS и внешних интеграций — это не про то, чтобы запретить всё и контролировать каждый шаг. Это про то, чтобы создать управляемую, прозрачную и защищенную среду, в которой бизнес может гибко использовать лучшие инструменты, не подвергая себя неоправданным рискам. Это сложная, но решаемая задача. Главное — подходить к ней системно, с пониманием, что риски цепочек поставок и ошибки конфигурации в облаке сегодня не менее опасны, чем целевые хакерские атаки.
И если после прочтения этого материала вы задумались, насколько защищены ваши облачные интеграции, — это уже первый и самый важный шаг.
Нужна помощь во внедрении системной защиты для вашей SaaS-экосистемы? Оставьте заявку на бесплатную консультацию на сайте: https://securedefence.ru/
Мы подготовим чек-лист, дорожную карту и коммерческое предложение. Для первых 5 заявок в месяц — расширенный аудит конфигураций облачных сервисов в подарок.
FAQ по безопасности SaaS и облачных интеграций: вопросы, которые нам задают чаще всего
После публикации материалов по защите облачных сервисов мы в команде SOC обратили внимание — вопросы от клиентов и коллег часто повторяются. Причем некоторые из них ставят в тупик не только бизнес-пользователей, но и опытных системных администраторов. Честно говоря, это и к лучшему: значит, люди начинают вникать в тему, а не просто ставят галочку. Я собрал здесь самые острые и практические вопросы, которые звучали на наших аудитах и консультациях. Отвечаю так, как объяснял бы коллеге за чашкой кофе — без воды, но с нюансами, которые знаешь только из собственных шишек.
1. Мы используем только крупные SaaS-платформы (типа Microsoft 365 или Google Workspace). Разве их безопасность — не проблема самих вендоров?
Отличный и очень распространенный вопрос, в котором и кроется главная ловушка. Это классическое заблуждение насчёт модели разделённой ответственности (Shared Responsibility Model). Да, Microsoft и Google обеспечивают безопасность своей платформы: физическую защиту дата-центров, resiliency, безопасность гипервизора. Но всё, что внутри вашего тенанта — ваша зона ответственности.
На практике это выглядит так:
- Вендор гарантирует, что сервис доступен и его инфраструктура не скомпрометирована.
- Вы отвечаете за конфигурацию политик доступа, настройку MFA, управление сессиями, данные, которые вы туда загружаете, и за действия ваших пользователей в этом сервисе.
Типичная ошибка: оставить настройки по умолчанию. Например, в Teams или Google Диске по умолчанию могут быть разрешены внешние ссылки на файлы. Вендор дал вам функционал, а решение, как его использовать безопасно, — уже на вас. Мы видели десятки утечек, когда конфиденциальный документ оказывался доступен по публичной ссылке просто потому, что сотрудник не разобрался в настройках общего доступа.
Короткий ответ: Безопасность платформы — да, проблема вендора. Безопасность ваших данных и конфигураций на этой платформе — ваша головная боль.
2. Как технически обнаружить «теневой SaaS» (Shadow IT), если сотрудники подключают сервисы в обход ИТ?
Сначала плохая новость: на 100% — почти невозможно, если речь об очень малых сервисах. Хорошая новость: 95% рисков сосредоточено в нескольких десятках популярных сервисов, и их отследить реально.
Что работает на практике:
- Анализ сетевого трафика (DPI/NGFW). Современные межсетевые экраны умеют классифицировать трафик не только по портам, но и по сигнатурам приложений. Вы можете получить отчет: 35% трафика уходит в Zoom, 20% — в Salesforce, 5% — в неизвестный сервис cloudstorage.xyz. Это первый звоночек.
- Агенты на конечных точках (EDR/XDR). Решения вроде CrowdStrike, SentinelOne или «Киберпротект» показывают, какие процессы и куда соединяются. Увидели, что с рабочего ноутбука идёт активное соединение с Trello или Asana, которые не входили в корпоративный стек, — вот он, shadow SaaS.
- Специализированные CASB (Cloud Access Security Broker). Это «золотой стандарт». Они могут работать в режиме прокси (все облачные запросы идут через них) или через API, подключаясь напрямую к журналам ваших основных облачных платформ (Office 365, G Suite). CASB покажет: кто, когда, с какого устройства и к какому облачному сервису обращался, и насколько это рискованно.
Личное наблюдение: Часто теневым SaaS становится не зловредный сервис, а полезный инструмент для проектного менеджмента, дизайна или аналитики, который отделу просто был нужен «ещё вчера». Проблема не в самом факте использования, а в отсутствии контроля за данными, которые туда утекают.
3. API-ключи и токены — как управлять ими, если их сотни, а живут они в разных местах?
Если честно, это одна из самых нудных и критичных задач. Ручное управление — путь в ад и к неизбежным утечкам. Вот как мы выстраиваем процесс:
- Централизованный реестр (Secrets Vault). Обязательно внедрите решение вроде HashiCorp Vault, Azure Key Vault или AWS Secrets Manager. Первое правило: никаких API-ключей в коде, конфигах или, не дай бог, в комментариях к задачам в Jira. Все секреты живут только в Vault.
- Принцип наименьших привилегий (Least Privilege). Каждому ключу выдаются ровно те права, которые нужны для работы, и не больше. Не «запись во все Buckets S3», а «запись только в Bucket
project-x-backups». - Короткий срок жизни и автоматическая ротация. Современные системы позволяют генерировать ключи с автоотзывом через несколько часов или дней. Для сервис-сервисного взаимодействия используйте аутентификацию на основе сертификатов или OAuth 2.0 Client Credentials с короткоживущими токенами (JWT).
- Непрерывный мониторинг. Инструменты вроде GitGuardian или truffleHog сканируют ваши репозитории на случайно закоммиченные ключи. А SIEM должна получать события из Vault о всех операциях с секретами (кто запросил, когда).
Практический совет: Начните с инвентаризации. Просто попробуйте собрать в один файл все известные команде API-ключи. Уже на этом этапе обычно становится страшно и приходит понимание необходимости автоматизации.
4. Наш подрядчик требует широкий доступ к нашей облачной среде для внедрения. Как снизить риски, не тормозя проект?
Ситуация на миллион, знакомая всем. Давление бизнеса («проект должен стартовать завтра!») против требований безопасности. Здесь нужен не отказ, а чёткий, прописанный процесс.
Что мы делаем в таких ситуациях:
- Отдельный изолированный стенд/аккаунт. Никогда не давайте подрядчикам доступ к продакшен-среде на первом этапе. Создайте для них отдельный проект в облаке или тестовый тенант. Все риски останутся там.
- Временные повышаемые привилегии (JIT — Just-In-Time). Вместо того чтобы выдать постоянный доступ «на всякий случай», используйте системы PAM (Privileged Access Management) для облака. Подрядчик запрашивает доступ на 4 часа для конкретной задачи (например, настройки базы данных). Одобряет его ответственный инженер с вашей стороны. Через 4 часа доступ отзывается автоматически.
- Сессионная запись (Session Recording). Если доступ к консоли или по SSH/RDP всё же необходим, обязательно включайте запись всех сессий. Это не тотальное недоверие, а стандартная практика аудита. В случае инцидента вы сможете понять, что именно произошло.
- Чёткий договор NDA и SLA по безопасности. В соглашение с подрядчиком должны быть вписаны конкретные требования: использование MFA, одобренные средства удалённого доступа (VPN, Bastion), обязательство сообщать об инцидентах. Это переводит отношения из области «джентельменских соглашений» в правовое поле.
Искренняя ремарка: Самые зрелые и профессиональные подрядчики только приветствуют такие меры. Если же интегратор сопротивляется и называет это «бюрократией», это серьёзный красный флаг об их культуре безопасности.
5. Как проверить безопасность SaaS-провайдера до подключения? На что смотреть кроме сертификата ISO 27001?
ISO 27001 — это хорошо, но это про процессы компании, а не про техническую безопасность конкретного сервиса. Нужно копать глубже.
Чек-лист из нашей практики:
- Запросите отчеты об аудите по стандарту SOC 2 Type II. Это куда более практичный документ, чем ISO. В нём независимый аудитор проверяет, как провайдер на деле соблюдает свои же политики безопасности в области доступности, целостности, конфиденциальности и защиты персональных данных. Особенно ценно, если в отчёте мало исключений (exceptions).
- Спросите про архитектуру и изоляцию данных (Tenancy). Как обеспечивается изоляция ваших данных от данных других клиентов? Используется ли физическое, виртуальное или только логическое разделение? Где географически хранятся данные? Важно для соблюдения 152-ФЗ.
- Изучите карту ответственности (Responsibility Matrix). У солидного провайдера она всегда есть в открытом доступе. Вы должны точно понять, где заканчивается его зона и начинается ваша.
- Оцените портал безопасности (Security Portal). Есть ли у провайдера специальный раздел для клиентов, где публикуются security advisory, плановые работы, информация об инцидентах? Насколько оперативно они сообщают о уязвимостях?
- Спросите про пентесты и bug bounty. Проводит ли провайдер регулярные тестирования на проникновение силами третьих сторон? Есть ли у него программа Bug Bounty для независимых исследователей? Это говорит об открытости и зрелости.
Наблюдение: Не стесняйтесь задавать эти вопросы в ходе коммерческих переговоров. Реакция продавца и технического специалиста многое расскажет о компании.
6. Какие инструменты мониторинга SaaS-активности реально работают и не разорят бюджет?
Инструменты зависят от размера компании и зрелости процессов. Дам ориентиры.
Для среднего бизнеса (до 1000 сотрудников):
- Начальный уровень: Используйте встроенные возможности ваших основных платформ. В Microsoft 365 это аудитный журнал и Microsoft Defender for Cloud Apps (бывший MCAS). В Google Workspace — расследования в консоли администрирования и Security Center. Это уже даст 70% видимости. Бесплатно или входит в лицензию.
- Следующий шаг: CASB-решения. Есть как крупные вендоры (Microsoft, Palo Alto Networks), так и более нишевые. Многие предлагают SaaS-модель с оплатой за пользователя в месяц. Начинать можно с пилота на самых рисковых отделах.
Для крупного бизнеса и корпораций:
- Интеграция в единую SIEM/SOAR. События из всех облачных сервисов (через их API: Office 365 Management API, Google Workspace Audit API, AWS CloudTrail) стекаются в вашу центральную SIEM (Splunk, ArcSight, QRadar или российские аналоги). Здесь же строятся корреляции: «пользователь из Москвы зашёл в облако, а через 5 минут тот же аккаунт показывает активность из Бразилии».
- XDR-платформы. Современные расширенные системы защиты (CrowdStrike Falcon, Microsoft 365 Defender) объединяют данные с конечных точек, почты, идентификации и облачных приложений, давая целостную картину атаки.
Главный совет: Не гонитесь за количеством инструментов. Лучше глубоко внедрить и настроить один-два, чем иметь десять, данные из которых никто не смотрит. Начните с ответа на вопрос: «Какие самые критические действия в облаке мы хотим видеть и на которые готовы реагировать?». От этого и пляшите.
7. Как быть с требованиями 152-ФЗ и хранением персональных данных в зарубежных SaaS?
Это сложный, но решаемый вопрос. Роскомнадзор и ФСТЭК дают довольно чёткие разъяснения.
Ключевые моменты:
- Хранение и обработка на территории РФ. Если вы оператор ПДн и храните/обрабатываете их в SaaS (например, базу клиентов в CRM), серверы этого SaaS должны физически находиться в России. Крупные игроки (Microsoft, Яндекс Облако, Selectel) предлагают такие локации. Убедитесь, что в настройках сервиса выбрано российское резидентство данных.
- Адекватная защита. Даже при хранении в РФ нужно обеспечить выполнение требований ФСТЭК (приказы №21, №239 и др.) по защите информации. Это шифрование, управление доступом, аудит. Вы должны быть уверены, что провайдер предоставляет вам техническую возможность выполнить эти требования.
- Трансграничная передача. Если данные уходят за рубеж (например, для аналитики или в поддержку), это уже трансграничная передача. Для её законности нужно либо обезличить данные, либо получить письменное согласие субъекта ПДн на такую передачу, что на практике сложно. Лучший путь — технологически запретить такой исход данных, настроив политики внутри SaaS.
- Документация. Обязательно отразите использование SaaS в ваших организационно-распорядительных документах: модели угроз, частных моделях нарушителя. Пропишите меры защиты, которые вы применяете в рамках этого сервиса.
Честно: Если SaaS критичен для бизнеса и не имеет российской локализации данных, а данные — строго ПДн, часто единственный легальный выход — искать отечественный аналог или разворачивать on-premise решение. Риски штрафов и блокировок слишком велики.
Остались вопросы? Тема облачной безопасности неисчерпаема, и каждый кейс уникален. Если ваш вопрос остался за кадром или нужна проработка конкретного сценария — давайте обсудим это детально.
══════
Оставьте заявку на бесплатную консультацию: [Перейти на сайт]